Close Menu
نجمة الخليجنجمة الخليج

    رائج الآن

    إعلامي: الأهلي يجهز محمد هاني لتجربة جديدة في قلب الدفاع

    الأحد 04 أكتوبر 6:05 ص

    سوزان نجم الدين: مصر كانت وستظل وطنًا أشعر فيه بالأمان والانتماء

    الأحد 04 أكتوبر 5:59 ص

    الأهلي يدرس صفقة تبادلية مع زد لضم طارق علاء

    الأحد 04 أكتوبر 5:47 ص
    فيسبوك X (Twitter) الانستغرام
    نجمة الخليجنجمة الخليج
    • الاخبار
    • العالم
    • سياسة
    • اسواق
    • تقنية
    • رياضة
    • صحة
    • منوعات
    • المزيد
      • سياحة وسفر
      • مشاهير
      • مقالات
              
    الأحد 04 أكتوبر 6:11 ص
    رائج الآن
    • #الإنتخابات_التركية
    • حرب اوكرانيا
    • موسم الحج
    • السعودية 2030
    • دونالد ترامب
    نجمة الخليجنجمة الخليج
    الرئيسية»تقنية
    تقنية

    لقد أصابت البرامج الضارة الخفية الآلاف من أنظمة Linux لسنوات

    فريق التحريرفريق التحريرالسبت 05 أكتوبر 1:52 ملا توجد تعليقات

    تشمل المناقشات الأخرى: Reddit، وStack Overflow (الإسبانية)، وforobeta (الإسبانية)، وBrainycp (الروسية)، وnatnetwork (الإندونيسية)، وProxmox (الألمانية)، وCamel2243 (الصينية)، وsvrforum (الكورية)، وexabytes، وvirtualmin، وserverfault وغيرها الكثير. .

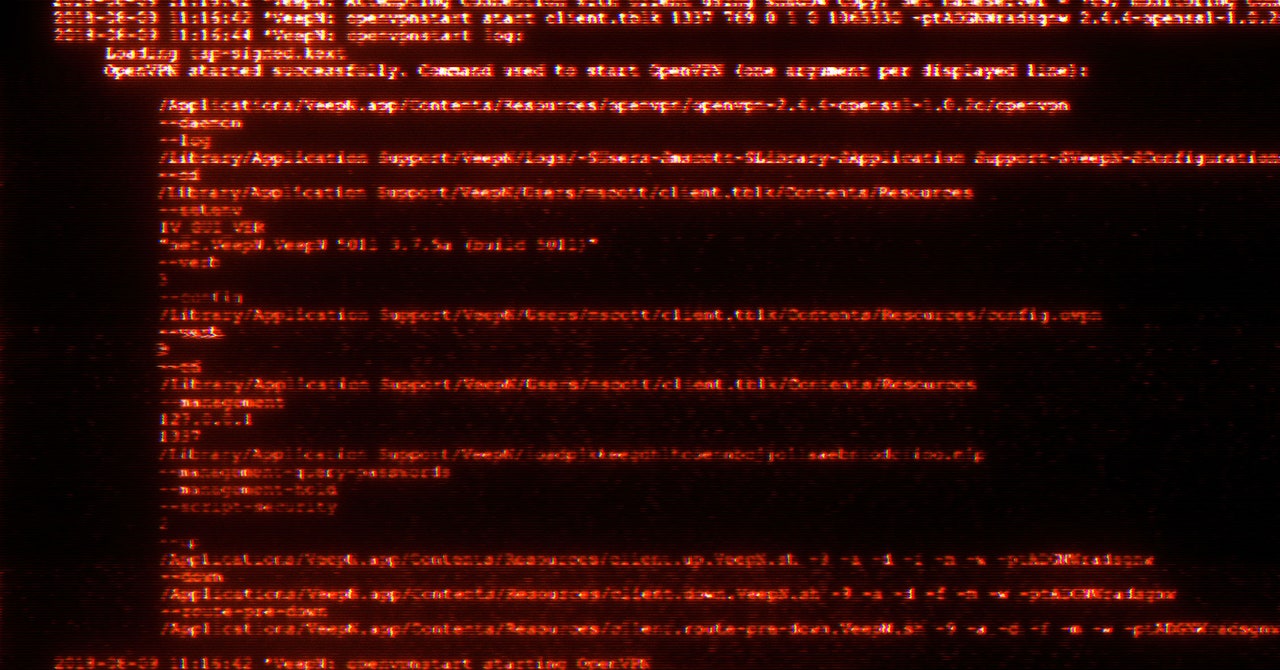
    بعد استغلال ثغرة أمنية أو تكوين خاطئ، يقوم كود الاستغلال بتنزيل الحمولة الرئيسية من الخادم، والتي، في معظم الحالات، تم اختراقها من قبل المهاجم وتحويلها إلى قناة لتوزيع البرامج الضارة بشكل مجهول. أطلق الهجوم الذي استهدف مصيدة الباحثين اسم الحمولة httpd. بمجرد التنفيذ، ينسخ الملف نفسه من الذاكرة إلى موقع جديد في الدليل /temp، ويقوم بتشغيله، ثم ينهي العملية الأصلية ويحذف الملف الثنائي الذي تم تنزيله.

    بمجرد نقله إلى الدليل /tmp، يتم تنفيذ الملف تحت اسم مختلف، والذي يحاكي اسم عملية Linux معروفة. الملف المستضاف على مصيدة الجذب كان اسمه sh. من هناك، ينشئ الملف عملية قيادة وتحكم محلية ويحاول الحصول على حقوق نظام الجذر من خلال استغلال CVE-2021-4043، وهي ثغرة أمنية لتصعيد الامتيازات تم تصحيحها في عام 2021 في Gpac، وهو إطار عمل متعدد الوسائط مفتوح المصدر مستخدم على نطاق واسع.

    تستمر البرمجيات الخبيثة في نسخ نفسها من الذاكرة إلى عدد قليل من مواقع القرص الأخرى، مرة أخرى باستخدام الأسماء التي تظهر كملفات نظام روتينية. تقوم البرامج الضارة بعد ذلك بإسقاط برنامج rootkit، وهو عبارة عن مجموعة من أدوات Linux الشائعة التي تم تعديلها لتكون بمثابة rootkits وأداة التعدين. في بعض الحالات، تقوم البرامج الضارة أيضًا بتثبيت برنامج “اختراق الوكيل”، وهو مصطلح يستخدم لتوجيه حركة المرور خلسة عبر الجهاز المصاب حتى لا يتم الكشف عن الأصل الحقيقي للبيانات.

    وتابع الباحثون:

    وكجزء من عملية الأوامر والتحكم، تفتح البرمجيات الخبيثة مقبس Unix، وتنشئ دليلين ضمن الدليل /tmp، وتخزن البيانات هناك التي تؤثر على تشغيلها. تتضمن هذه البيانات أحداث المضيف ومواقع النسخ وأسماء العمليات وسجلات الاتصال والرموز المميزة ومعلومات السجل الإضافية. بالإضافة إلى ذلك، تستخدم البرامج الضارة متغيرات البيئة لتخزين البيانات التي تؤثر بشكل أكبر على تنفيذها وسلوكها.

    يتم تعبئة جميع الثنائيات وتجريدها وتشفيرها، مما يشير إلى جهود كبيرة لتجاوز آليات الدفاع وإعاقة محاولات الهندسة العكسية. تستخدم البرامج الضارة أيضًا تقنيات مراوغة متقدمة، مثل تعليق نشاطها عندما تكتشف مستخدمًا جديدًا في ملفات btmp أو utmp وإنهاء أي برامج ضارة منافسة للحفاظ على السيطرة على النظام المصاب.

    ومن خلال استقراء بيانات مثل عدد خوادم Linux المتصلة بالإنترنت عبر مختلف الخدمات والتطبيقات، كما تتبعها خدمات مثل Shodan وCensys، يقدر الباحثون أن عدد الأجهزة المصابة بـPerfctl يُقاس بالآلاف. ويقولون إن مجموعة الأجهزة المعرضة للخطر – أي تلك التي لم تقم بعد بتثبيت التصحيح لـ CVE-2023-33426 أو التي تحتوي على تكوين خاطئ ضعيف – هي بالملايين. لم يقم الباحثون بعد بقياس كمية العملة المشفرة التي أنشأها عمال المناجم الضارون.

    يجب على الأشخاص الذين يرغبون في تحديد ما إذا كانت أجهزتهم قد تم استهدافها أو إصابتها بواسطة Perfctl البحث عن مؤشرات الاختراق المضمنة في منشور الخميس. ويجب عليهم أيضًا الانتباه إلى الارتفاعات غير العادية في استخدام وحدة المعالجة المركزية أو التباطؤ المفاجئ للنظام، خاصة إذا حدثت أثناء أوقات الخمول. ويقدم تقرير الخميس أيضًا خطوات للوقاية من العدوى في المقام الأول.

    ظهرت هذه القصة في الأصل على آرس تكنيكا.
    شاركها. فيسبوك تويتر بينتيريست تيلقرام واتساب البريد الإلكتروني

    مقالات ذات صلة

    عروض العودة إلى كراسي مكتب المدرسة 2026: 200 دولار وأقل

    تقنية الخميس 30 يوليو 6:16 م

    قدامى المحاربين في DOGE يحصلون على وظائف كبيرة في أسواق التنبؤ

    تقنية الخميس 30 يوليو 2:11 م

    “الرجل العنكبوت: يوم جديد تمامًا” هو فيلم للأبطال الخارقين للعامين

    تقنية الخميس 30 يوليو 1:10 م

    4 أفضل نماذج الساعات الذكية ذات الميزانية المحدودة بأقل من 250 دولارًا (2026)

    تقنية الخميس 30 يوليو 11:08 ص

    مراجعة: تابلت TCL Tab A1 Plus

    تقنية الخميس 30 يوليو 10:07 ص

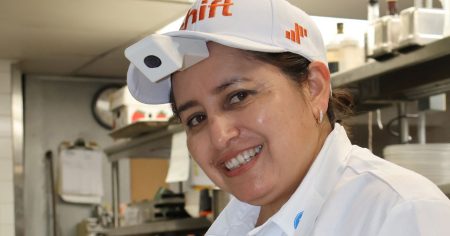
    حصلت على وجبة مجانية من طاهٍ خاص، قام بتصوير كل شيء لتدريب الروبوتات

    تقنية الخميس 30 يوليو 9:06 ص
    اترك تعليقاً
    اترك تعليقاً إلغاء الرد

    اخر الأخبار

    المزيد

    سوزان نجم الدين: مصر كانت وستظل وطنًا أشعر فيه بالأمان والانتماء

    الأحد 04 أكتوبر 5:59 ص

    الأهلي يدرس صفقة تبادلية مع زد لضم طارق علاء

    الأحد 04 أكتوبر 5:47 ص

    260 قتيلًا حوثيًا في 97 عملية باليمن.. تصعيد عسكري جديد على جبهتي تعز ولحج

    الأحد 04 أكتوبر 5:42 ص

    تغييرات بالجملة.. تشكيل منتخب مصر المتوقع أمام جنوب إفريقيا اليوم

    الأحد 04 أكتوبر 5:36 ص

    أسعار الهواتف تقفز 55% منذ بداية العام.. شعبة المحمول تكشف أسباب الزيادة

    الأحد 04 أكتوبر 5:26 ص

    النشرة البريدية

    اشترك في النشرة البريدية ليصلك كل جديد على بريدك الإلكتروني مباشرة

    رائج هذا الأسبوع

    لنهاية الأسبوع .. الأرصاد توجّه تحذيراً عاجلاً من التقلبات الجوية والأمطار

    أسعار البنزين والسولار .. شعبة المواد البترولية تكشف مفاجأة جديدة

    «الشباك الواحد» في مرور سوهاج.. ومدير الأمن يتابع بدء التشغيل ويستمع للمواطنين .. شاهد

    نظر محاكمة 50 متهمًا في قضية الهيكل الإداري للإخوان .. اليوم

    مدرب جنوب أفريقيا يرفع راية التحدي قبل مواجهة مصر: سنواجه منتخبًا كبيرًا

    اعلانات
    Demo
    فيسبوك X (Twitter) الانستغرام يوتيوب تيلقرام
    2026 © نجمة الخليج. جميع حقوق النشر محفوظة.
    • من نحن
    • سياسة الخصوصية
    • اعلن معنا
    • اتصل بنا

    اكتب كلمة البحث ثم اضغط على زر Enter

    تسجيل الدخول أو التسجيل

    مرحبًا بعودتك!

    Login to your account below.

    نسيت كلمة المرور؟