


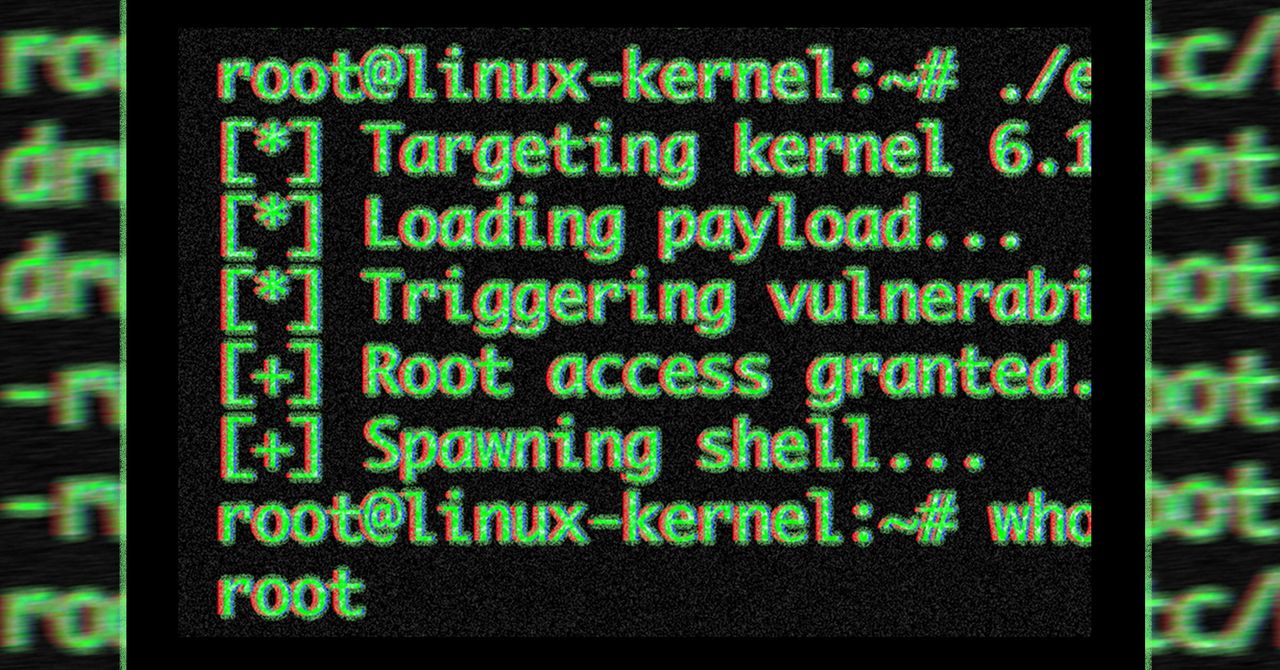
استغلال صدر علنا كود خاص بالثغرة الأمنية التي لم يتم إصلاحها بشكل فعال والتي تمنح الوصول إلى الجذر لجميع إصدارات Linux تقريبًا، يطلق أجراس الإنذار بينما يتدافع المدافعون لدرء التسويات الشديدة داخل مراكز البيانات وعلى الأجهزة الشخصية.
تم إصدار الثغرة الأمنية وكود الاستغلال الذي يستغلها مساء الأربعاء من قبل باحثين من شركة الأمن Theori، بعد خمسة أسابيع من الكشف عنها سرًا لفريق أمان Linux kernel. قام الفريق بتصحيح الثغرة الأمنية في الإصدارات 7.0، 6.19.12، 6.18.12، 6.12.85، 6.6.137، 6.1.170، 5.15.204، و5.10.254) لكن القليل من توزيعات Linux قامت بدمج هذه الإصلاحات في وقت إصدار الاستغلال.
برنامج نصي واحد لاختراقهم جميعًا
الخلل الخطير، الذي تم تتبعه باسم CVE-2026-31431 والاسم CopyFail، هو تصعيد امتيازات محلي، وهي فئة ثغرة أمنية تسمح للمستخدمين غير المميزين برفع أنفسهم إلى مستوى المسؤولين. يعد CopyFail خطيرًا بشكل خاص لأنه يمكن استغلاله باستخدام جزء واحد من كود الاستغلال – الذي تم إصداره في الكشف يوم الأربعاء – والذي يعمل عبر جميع التوزيعات الضعيفة دون أي تعديل. من خلال ذلك، يمكن للمهاجم، من بين أمور أخرى، اختراق أنظمة متعددة المستأجرين، واختراق الحاويات المستندة إلى Kubernetes أو أطر عمل أخرى، وإنشاء طلبات سحب ضارة تنقل كود الاستغلال عبر تدفقات عمل CI/CD.
كتب الباحث يورين شريفيرسهوف يوم الخميس: “يبدو مصطلح “تصعيد الامتيازات المحلية” جافًا، لذا اسمحوا لي أن أشرحه”. “وهذا يعني: أن المهاجم الذي لديه بالفعل طريقة ما لتشغيل التعليمات البرمجية على الجهاز، حتى لو كان المستخدم الأكثر مللاً ومحرومًا، يمكنه ترقية نفسه إلى الجذر. ومن هناك يمكنه قراءة كل ملف، وتثبيت أبواب خلفية، ومشاهدة كل عملية، والتحول إلى أنظمة أخرى.”
وأضاف Schrijvershof أن نفس برنامج Python النصي Theori الذي أصدره يعمل بشكل موثوق لـ Ubuntu 22.04 وAmazon Linux 2023 وSUSE 15.6 وDebian 12. وتابع الباحث:
لماذا يهم ذلك على البنية التحتية المشتركة؟ لأن كلمة “محلي” تغطي الكثير من الأمور في عام 2026: كل حاوية على عقدة Kubernetes مشتركة، وكل مستأجر على صندوق استضافة مشترك، وكل مهمة CI/CD تقوم بتشغيل كود طلب سحب غير موثوق به، وكل مثيل WSL2 على كمبيوتر محمول يعمل بنظام Windows، وكل وكيل ذكاء اصطناعي في حاوية مُنح حق الوصول. جميعهم يتشاركون نواة لينكس واحدة مع جيرانهم. ينهار kernel LPE تلك الحدود.
تبدو سلسلة التهديد الواقعية هكذا. يستغل أحد المهاجمين ثغرة أمنية معروفة في مكون WordPress الإضافي ويحصل على إمكانية الوصول إلى shell باسم www-data. يقومون بتشغيل Copy.fail PoC. هم الآن الجذر على المضيف. كل مستأجر آخر يمكن الوصول إليه فجأة، بالطريقة التي مشيت بها في هذا الاختراق بعد الوفاة. لا تؤدي الثغرة الأمنية إلى وصول المهاجم إلى الصندوق؛ إنه يغير ما يحدث في الثواني العشر التالية بعد هبوطهم هناك.
تنبع الثغرة الأمنية من خلل منطقي “خط مستقيم” في واجهة برمجة تطبيقات التشفير الخاصة بالنواة. العديد من عمليات الاستغلال التي تستغل ظروف السباق وعيوب تلف الذاكرة لا تنجح دائمًا عبر إصدارات أو توزيعات kernel، وأحيانًا حتى على نفس الجهاز. نظرًا لأن الكود الذي تم إصداره لـ CopyFail يستغل خللًا منطقيًا، “فإن الموثوقية ليست احتمالية، ويعمل نفس البرنامج النصي عبر التوزيعات، كما كتب باحثون من Bugcrowd. “لا توجد نافذة سباق، ولا إزاحة kernel.”
حصل CopyFail على اسمه لأن عملية قالب مصادقة EAAD (المستخدمة لأرقام تسلسل IPsec الموسعة) لا تقوم فعليًا بنسخ البيانات عندما ينبغي ذلك. وبدلاً من ذلك، فإنه “يستخدم المخزن المؤقت لوجهة المتصل كلوحة مسودة، ويخربش 4 بايتات بعد منطقة الإخراج الشرعية، ولا يستعيدها أبدًا”، كما قال ثيوري. “”نسخة” بايتات AAD ESN “تفشل” في البقاء داخل المخزن المؤقت للوجهة.”
أسوأ ثغرة أمنية في Linux منذ سنوات
ردد خبراء أمنيون آخرون وجهة النظر القائلة بأن CopyFail يشكل تهديدًا خطيرًا، حيث قال أحدهم إنها “أسوأ نقاط الضعف التي تجعلني أتجذر في النواة في الآونة الأخيرة”.
أحدث ثغرة أمنية في Linux كانت Dirty Pipe من عام 2022 و Dirty Cow في عام 2016. وقد تم استغلال هاتين الثغرات بشكل نشط في البرية.